


网络安全技术与实训-16个综合实训总览
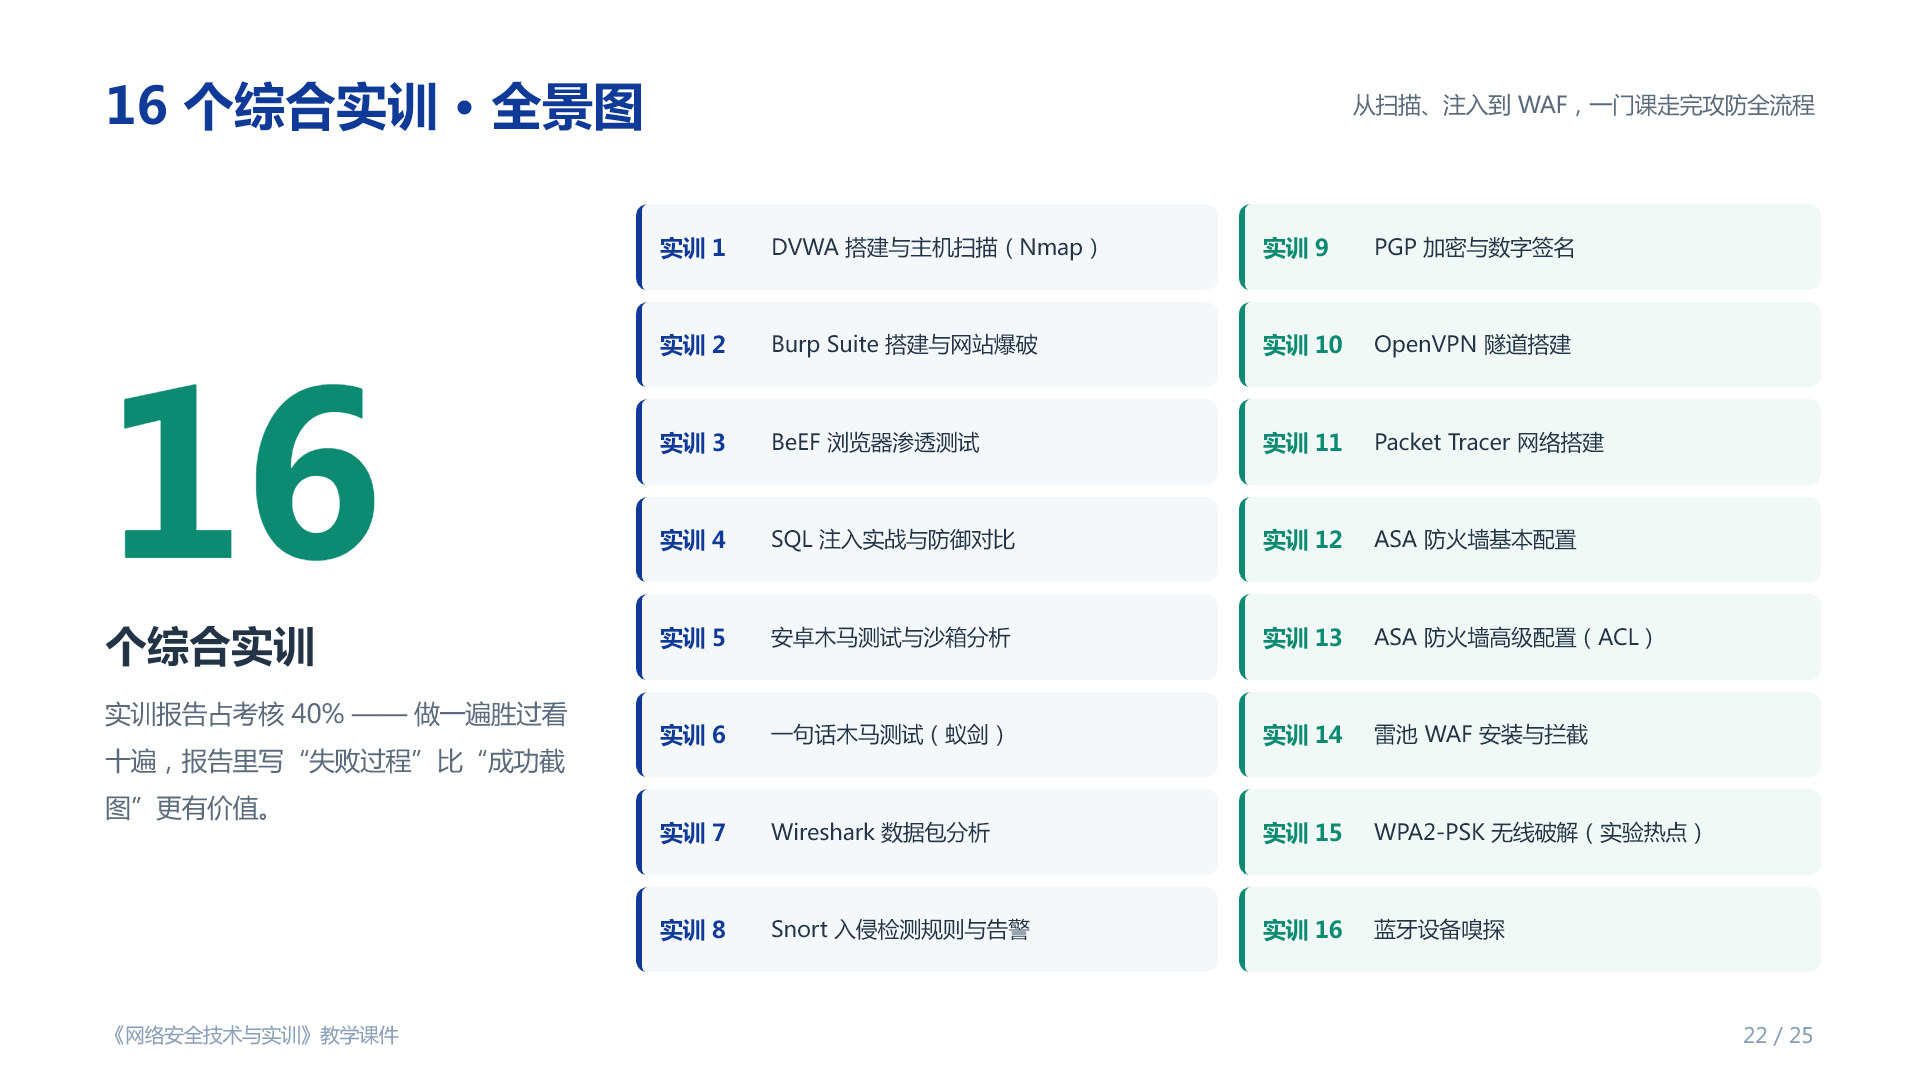
16 个综合实训总览
《网络安全技术与实训》共 64 学时,其中实训 22 学时,配套 16 个综合实训。实训报告占课程考核的 40%——这不是一句口号,而是课程设计的态度:“听懂”只算入门,“亲手做出来”才算学会。
一、16 个实训总览
| 实训 | 所属章 | 实训名称 |
|---|---|---|
| 实训 1 | 第 2 章 | DVWA 搭建与主机扫描(Nmap) |
| 实训 2 | 第 2 / 3 章 | Burp Suite 搭建与网站爆破 |
| 实训 3 | 第 3 章 | BeEF 浏览器渗透测试 |
| 实训 4 | 第 4 章 | SQL 注入实战与防御对比 |
| 实训 5 | 第 5 章 | 安卓木马测试与沙箱分析 |
| 实训 6 | 第 5 章 | 一句话木马测试(蚁剑) |
| 实训 7 | 第 6 章 | Wireshark 数据包分析 |
| 实训 8 | 第 6 章 | Snort 入侵检测规则与告警 |
| 实训 9 | 第 7 章 | PGP 加密与数字签名 |
| 实训 10 | 第 7 章 | OpenVPN 隧道搭建 |
| 实训 11 | 第 8 章 | Packet Tracer 网络搭建 |
| 实训 12 | 第 8 章 | ASA 防火墙基本配置 |
| 实训 13 | 第 8 章 | ASA 防火墙高级配置(ACL) |
| 实训 14 | 第 8 章 | 雷池 WAF 安装与拦截 |
| 实训 15 | 第 9 章 | WPA2-PSK 无线破解(实验热点) |
| 实训 16 | 第 9 章 | 蓝牙设备嗅探 |
二、实训环境的准备
16 个实训都建立在同一套基础环境之上,建议一次性准备好:
- 虚拟机平台:VMware Workstation Pro(现已免费)用于运行 Kali 与各类靶机。每个实验开始前先打快照——这是整门课最重要的操作习惯。
- 攻击机:Kali Linux(选 VM 版),预装了大部分工具。
- 靶机与靶场:DVWA、sqli-labs、各类漏洞靶场。靶场本身就是故意做出来的漏洞网站,只能放在隔离环境中,绝不能接入公网。
- 网络隔离:实验网络建议使用“仅主机模式”或独立虚拟网络,确保与校园网、公网完全隔离。
- 网络模拟器:Packet Tracer 用于第 8 章的拓扑搭建类实训。
三、实训报告怎么写
实训报告占考核 40%,所以值得认真对待。一条经验值得记住:
报告里写“失败过程”比“成功截图”更有价值。
一份合格的报告建议包含这几个部分:
- 实训目的:这次要验证什么原理、达到什么目标。
- 环境说明:虚拟机配置、网络拓扑、使用的工具与版本。
- 操作步骤:按时间顺序记录做了什么、命令是什么。过程中的报错与排查要原样保留——那才是真正的学习痕迹。
- 结果与分析:得到了什么结果,为什么会这样,与理论是否吻合。
- 防护思考:这是最能拉开差距的部分。既然你亲手完成了这次攻击,那么如果换成防守方,你要怎么做才能挡住它?写下具体的加固措施。
最后一个部分常常被忽略,但它恰恰是这门课真正的教学目标——你不是在学怎么攻击,而是在通过理解攻击来学会防守。
四、实训纪律(再次强调)
本课程所有攻击类工具只能在教师提供的隔离实验环境中,对课程专用的授权靶机使用:
- 严禁对校园网、公网任何真实系统进行扫描、爆破、抓包或破解。
- 恶意样本分析只能使用专用沙箱平台,严禁在接入网络的个人设备上运行。
- 实训结束后按要求回滚虚拟机、清理实验产生的文件。
《刑法》第 285 条、第 286 条对非法侵入与破坏计算机信息系统有明确规定,同时受《网络安全法》《数据安全法》约束。先守法,再技术——这是这门课的第一条规矩,也是最重要的一条。