


网络安全技术与实训-课程配套软件下载总表
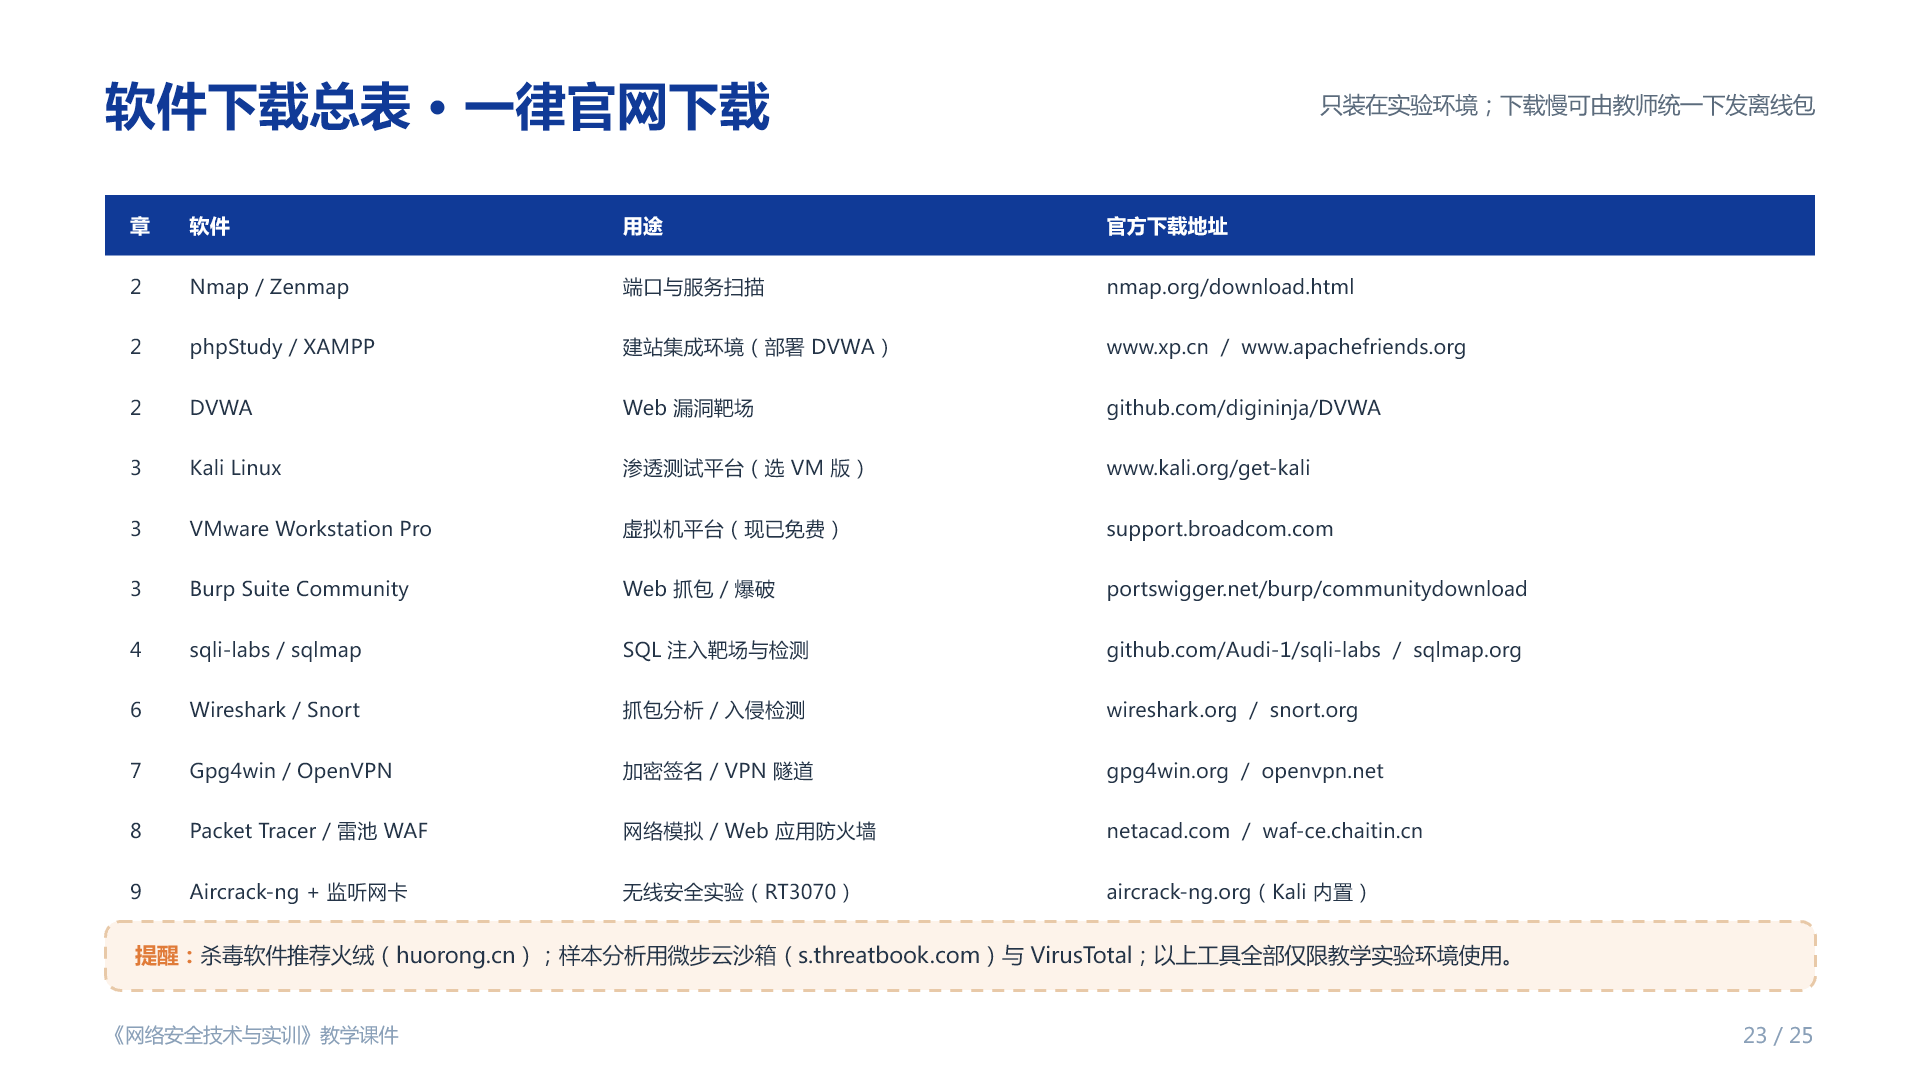
课程配套软件下载总表
以下是本课程 16 个实训用到的全部软件清单。两条铁律先说在前面:
- 一律从官网下载。 安全类工具是恶意软件最常伪装的“外壳”,第三方站点下载的安装包风险极高。
- 只装在实验环境。 攻击类工具仅用于隔离的虚拟实验环境,不要装在日常使用的电脑上。
如果官网下载速度慢,可由教师统一下发离线安装包,不建议从非官方渠道获取。
一、软件下载总表
| 章 | 软件 | 用途 | 官方下载地址 |
|---|---|---|---|
| 2 | Nmap / Zenmap | 端口与服务扫描 | nmap.org/download.html |
| 2 | phpStudy / XAMPP | 建站集成环境(部署 DVWA) | www.xp.cn / www.apachefriends.org |
| 2 | DVWA | Web 漏洞靶场 | github.com/digininja/DVWA |
| 3 | Kali Linux | 渗透测试平台(选 VM 版) | www.kali.org/get-kali |
| 3 | VMware Workstation Pro | 虚拟机平台(现已免费) | support.broadcom.com |
| 3 | Burp Suite Community | Web 抓包 / 爆破 | portswigger.net/burp/communitydownload |
| 4 | sqli-labs / sqlmap | SQL 注入靶场与检测 | github.com/Audi-1/sqli-labs / sqlmap.org |
| 6 | Wireshark / Snort | 抓包分析 / 入侵检测 | wireshark.org / snort.org |
| 7 | Gpg4win / OpenVPN | 加密签名 / VPN 隧道 | gpg4win.org / openvpn.net |
| 8 | Packet Tracer / 雷池 WAF | 网络模拟 / Web 应用防火墙 | netacad.com / waf-ce.chaitin.cn |
| 9 | Aircrack-ng + 监听网卡 | 无线安全实验(RT3070) | aircrack-ng.org(Kali 内置) |
二、辅助工具与平台
- 安全软件:火绒(huorong.cn)——国内环境下推荐的安全软件,无捆绑。
- 在线沙箱:微步云沙箱(s.threatbook.com)、VirusTotal——用于安全地分析可疑样本。这两个平台是「实训 5 · 安卓木马测试与沙箱分析」的核心工具。
- 漏洞情报:CNNVD 国家漏洞库、CNCERT 通报(cert.org.cn)、FreeBuf 社区——保持每周阅读的习惯,这是安全从业者的基本功。
三、安装使用提醒
- 杀毒软件会拦截。 部分安全工具(尤其是抓包、爆破、无线类)会被杀毒软件判定为风险程序。在实验环境中可以将其加入信任,但这也说明了一件事:不要在日常使用的电脑上安装这类工具。
- 虚拟机优先。 Kali、靶场、Snort 这类环境都建议放在虚拟机里,出问题直接回滚快照。
- 版本尽量统一。 课上统一使用同一版本,可以避免大量因版本差异导致的环境问题。
- 以上工具全部仅限教学实验环境使用。 用它们对着未授权的真实系统操作,就构成了违法行为——这一点无论技术多熟练都不会改变。
最后提醒:工具是中性,用途决定性质。先守法,再技术。 在开始任何一个实训之前,先确认三件事:实验环境是否隔离、目标是否是课程提供的授权靶机、你是否清楚本次实训的边界。