


Linux网络操作系统-第31节-配置DNS服务器(三)反向解析与主从
知道 IP 反查域名,靠的是 PTR 记录;只有一台 DNS,宕机全公司断网——所以要主从两台。这一节补齐反向区域与主从同步。
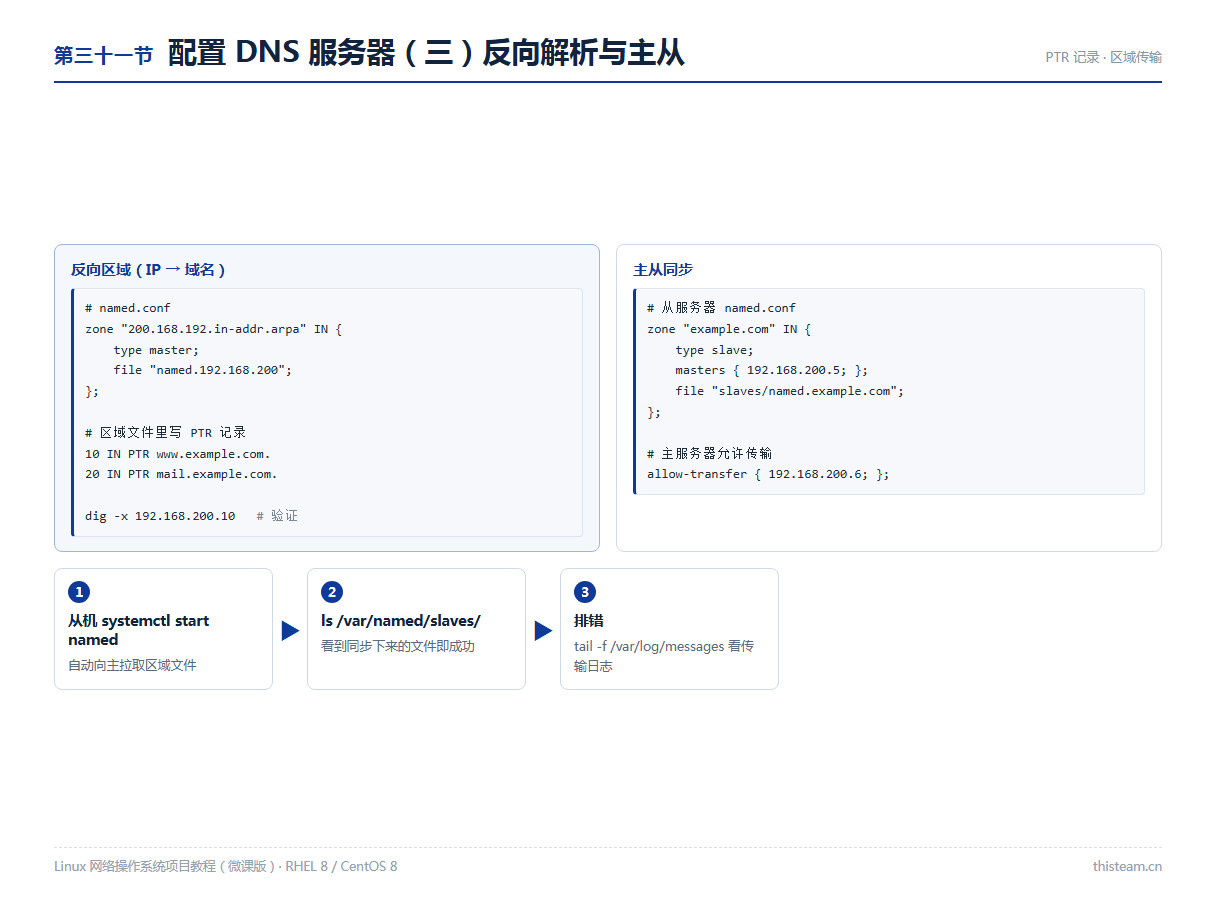
一、反向区域
反向区域的域名是把网络号倒过来加 in-addr.arpa:192.168.200.0 → 200.168.192.in-addr.arpa。
# named.conf 添加:
zone "200.168.192.in-addr.arpa" IN {
    type master;
    file "named.192.168.200";
};

# /var/named/named.192.168.200 中写 PTR 记录:
10  IN  PTR  www.example.com.
20  IN  PTR  mail.example.com.

dig -x 192.168.200.10     # -x 表示反向查询
二、主从同步
# ② 第二台机器装 BIND,named.conf 里声明:
zone "example.com" IN {
    type slave;
    masters { 192.168.200.5; };          # 主服务器 IP
    file "slaves/named.example.com";
};

# ① 主服务器允许传输:
allow-transfer { 192.168.200.6; };
三、验证与排错
- 从服务器 systemctl start named 后,ls /var/named/slaves/ 能看到自动同步过来的区域文件;
- 主服务器区域文件改动后序列号 +1 再 rndc reload,从机才会跟进;
- 排错第一现场:tail -f /var/log/messages 看传输报错(权限/网络/序列号)。
主从的核心价值是冗余:主挂了从顶上,客户端 DNS 填两个 IP 就自动切换。sequence:改文件 → 序列号+1 → rndc reload → 从机日志确认同步,这是 DNS 运维的标准节奏。