


网络安全技术与实训-第6章-第2节-特征检测、异常检测与蜜罐
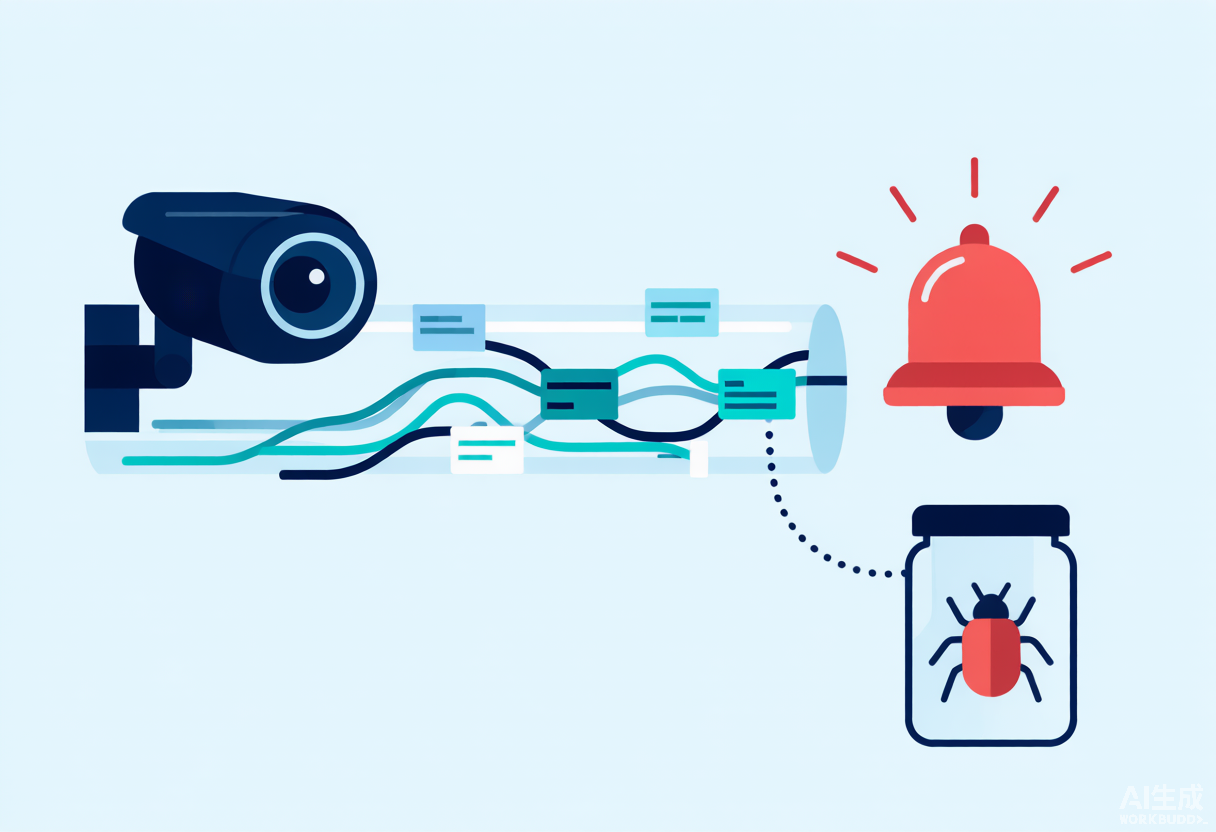
第6章 安全防范与入侵检测
入侵检测系统的核心技术路线有两条。理解它们的差别,就能理解为什么入侵检测永远做不到“既不漏报又不误报”——这是安全领域一个绕不开的基本矛盾。
一、特征检测:对照“通缉犯照片”
原理:把已知攻击的特征做成规则库(比如某种攻击流量里一定出现的一段字符串、特定的字节序列、固定的请求模式),流量经过时逐条比对,命中就告警。
- 优点:准确率高,误报少。因为特征是从真实攻击中提取的,认出来基本就是真的。
- 命门:认不出“新贼”。任何没被收录进规则库的新型攻击、或者经过变形的攻击,都检测不出来。而且规则库必须不断更新——这是一个持续对抗的过程。
- 适合场景:挡已知的自动化攻击、大规模扫描、常见漏洞利用。这是绝大多数商业 IDS/IPS 的主力方法。
二、异常检测:看行为怪不怪
原理:先建立“正常行为基线”(比如某台服务器平时每小时只有几十个数据库查询),然后监控偏离基线的行为,偏离太多就告警。
- 优点:能抓“新贼”。哪怕是全新的攻击手法,只要它的行为模式与正常状态差异明显,就能被发现。
- 命门:容易冤枉好人。业务高峰期数据库查询量自然翻十倍——是攻击还是正常业务?基线本身也会随季节、版本升级而漂移,需要持续维护。误报多了,运维人员就会“狼来了”,开始忽略告警,这反而更危险。
- 适合场景:内部人员异常行为、横向移动、数据异常外传这类“没有固定特征”的威胁。
| 路线 | 比对对象 | 强项 | 弱点 |
|---|---|---|---|
| 特征检测 | 攻击特征库(通缉犯照片) | 准、快、误报低 | 认不出新型与变形攻击 |
| 异常检测 | 正常行为基线(看行为怪不怪) | 能发现未知威胁 | 误报多、基线难维护 |
所以现实中两者是叠加使用的——不是“选哪个”,而是“以哪个为主、另一个补充”。用特征检测接住海量的已知攻击,用异常检测兜住那些没人见过的新花样。
三、蜜罐:故意放在那里的“假金库”
蜜罐(Honeypot)的思路很巧妙:故意架设一个看起来有价值、实际上没有真实业务价值的系统,吸引攻击者来打。
回到类比:假金库,四周全是摄像头。 真金库藏得严实,假金库放在显眼处——攻击者的注意力被吸引过去,而它的一举一动都被完整记录下来。
- 引黑客上钩:攻击者在蜜罐上消耗时间精力,真实系统因此更安全。蜜罐上产生的任何流量天然就是可疑的——因为正常用户根本没有理由访问它,所以误报率极低。
- 研究攻击手法:完整记录攻击者的工具、步骤、常用口令,这些数据能直接用于改进真实系统的防护。
- 收集证据:留存攻击行为的完整日志,用于后续溯源。
但蜜罐有一条铁律:必须做好隔离。 如果蜜罐与内网其他系统连通、或者权限配置不严,被攻破之后它就从诱饵变成了跳板——攻击者借它进入真实网络,反而给对手开了后门。所以蜜罐必须放在独立网段,与生产环境严格隔离,且不能存放任何真实数据。
按交互程度,蜜罐还分为低交互(只模拟一些常见服务,安全但收集到的信息有限)和高交互(提供真实的操作系统环境,能收集到最丰富的行为数据,但风险也最高)。
关键提醒:蜜罐的核心价值在于“除了攻击者,没有人会访问它”——这个特性让它的告警几乎不需要研判。代价是必须花力气做好隔离与监控,否则就是给自己修了一条通往内网的路。
四、配套实训
本章 实训 8 · Snort 入侵检测规则与告警 用的正是特征检测路线:你写的每一条规则,本质上就是给 Snort 增加一张“通缉犯照片”。
实训时建议多做一个动作:把规则里的特征串稍微改一改(或者在流量里插入几个无关字符),观察规则是否还能命中。这个实验能让你亲手体会特征检测的命门在哪里——为什么它认不出变形后的攻击,以及为什么还需要异常检测作为补充。