


Linux网络操作系统-第34节-配置FTP服务器(一)匿名与本地用户
HTTP 拿网页,FTP 传文件——它比 HTTP 更老,但公司内部大文件分发、资料上传至今常见。这一节搭 vsftpd(very secure FTP daemon)。
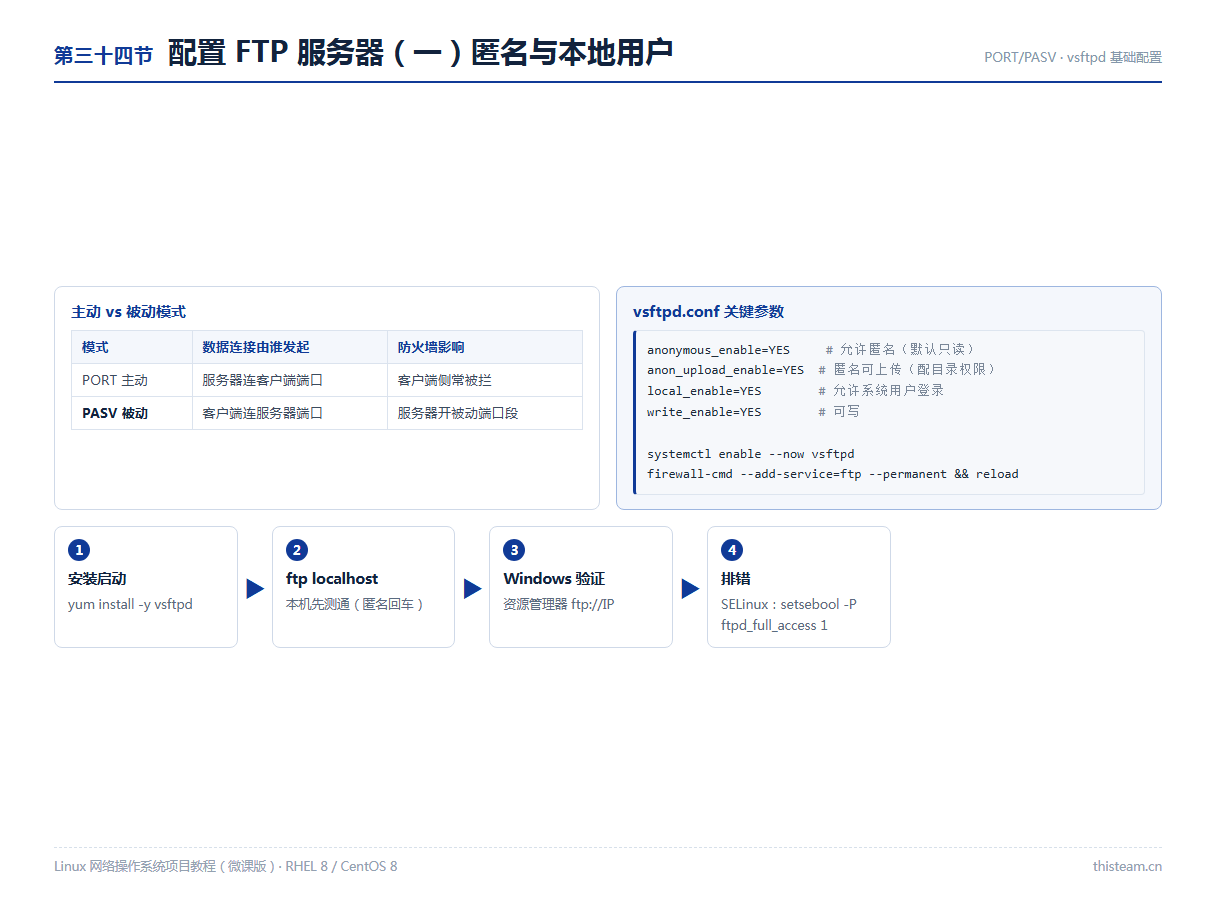
一、主动与被动模式
FTP 用两条连接:控制连接(21 端口,传命令)+ 数据连接(传文件)。数据连接由谁发起,决定了模式:
| 模式 | 数据连接发起方 | 防火墙影响 |
|---|---|---|
| PORT 主动 | 服务器主动连客户端的端口 | 客户端在 NAT 后常连不上 |
| PASV 被动 | 客户端连服务器开放的数据端口 | 服务器需放行被动端口段 |
二、安装与基础配置
yum install -y vsftpd
systemctl enable --now vsftpd
firewall-cmd --add-service=ftp --permanent && firewall-cmd --reload

vim /etc/vsftpd/vsftpd.conf

anonymous_enable=YES       # 允许匿名登录(ftp / anonymous)
anon_upload_enable=YES     # 匿名可上传(还要配目录权限)
local_enable=YES           # 允许系统用户登录
write_enable=YES           # 可写
三、验证
ftp localhost       # 本机测试,匿名回车进入
ftp> ls             # 匿名默认落在 /var/ftp
ftp> bye

# Windows 验证:资源管理器地址栏输入 ftp://服务器IP
匿名上传踩坑三连:anon_upload_enable 开了 → 上传目录还要 chmod / chown ftp 给权限 → SELinux 强制模式还要 setsebool -P ftpd_full_access 1(或设匿名布尔值)。三层都通才能传。