


Linux网络操作系统-第10节-文件权限管理
上节末尾的思考题答案是:粘滞位(Sticky Bit)——1777 里的那个 1,作用是「谁创建谁删除」,别人的文件动不了。这一节把权限修改的命令学全。
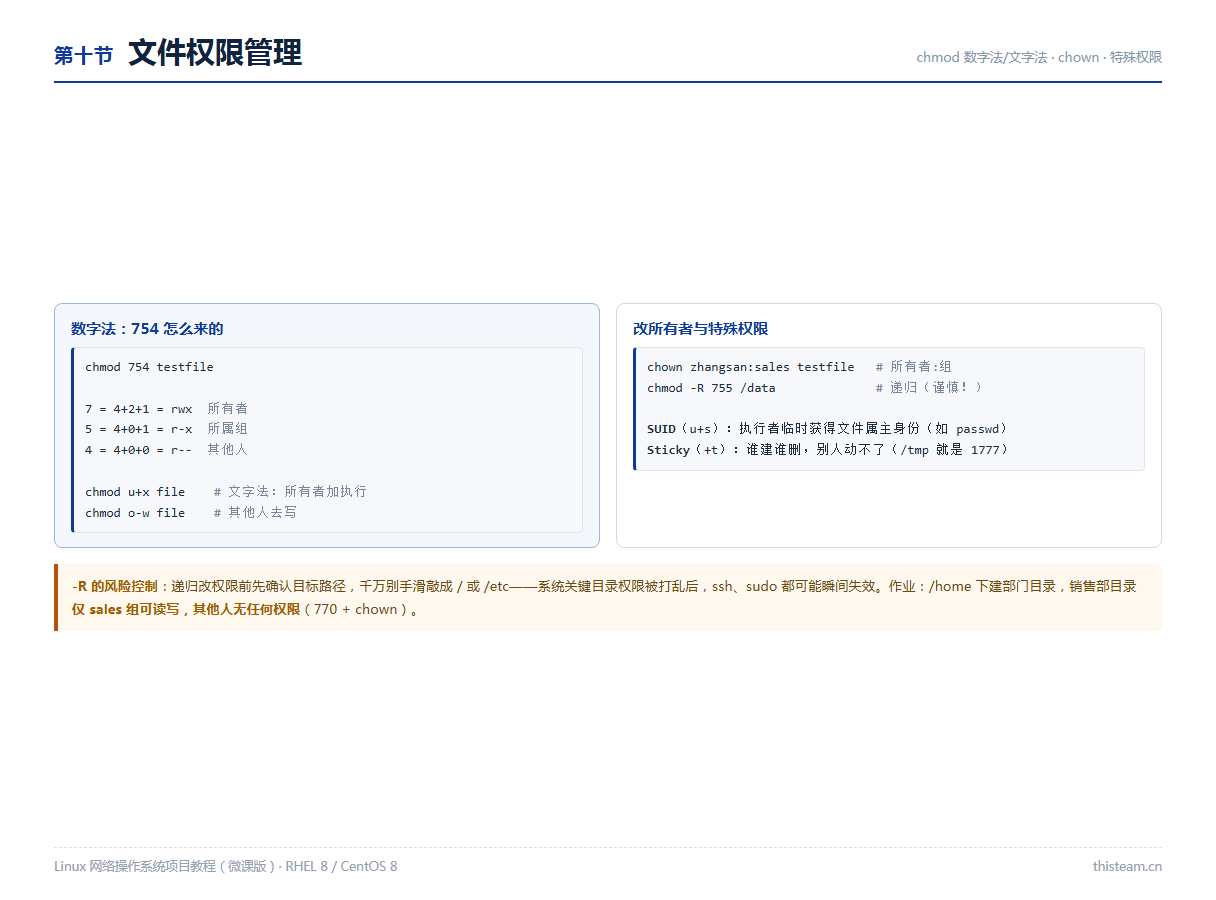
一、chmod 数字法:754 怎么算
r=4、w=2、x=1,每段三位加起来:
chmod 754 testfile

7 = 4+2+1 = rwx   所有者:可读可写可执行
5 = 4+0+1 = r-x   所属组:可读可执行
4 = 4+0+0 = r--   其他人:只读
二、文字法:只改某一段
chmod u+x testfile     # 所有者加执行
chmod o-w testfile     # 其他人去写
chmod a+r testfile     # 所有人加读(u/g/o + a=全部)
# 运算符:+ 加  - 去  = 直接赋值
三、chown 改归属
chown zhangsan testfile          # 改所有者
chown zhangsan:sales testfile    # 所有者:组 一起改
chown :sales testfile            # 只改组
chmod -R 755 /data               # 递归,目录及内部全部生效
四、三种特殊权限
| 权限 | 符号 | 作用 |
|---|---|---|
| SUID | u+s(4xxx) | 执行者临时获得文件属主身份,passwd 改密码就是靠它 |
| SGID | g+s(2xxx) | 目录内新建文件自动继承目录的组 |
| 粘滞位 | +t(1xxx) | /tmp 的 1777:谁创建谁删除 |
-R 递归改权限的风险控制:执行前先 ls 确认路径,绝不能手滑敲成 / 或 /etc——关键目录权限被打乱后,sudo、ssh 可能当场失效。本节作业:/home 下建部门目录,要求销售部目录仅 sales 组可读写、其他人无任何权限(提示:groupadd + usermod -G + chown + chmod 770)。