


Linux网络操作系统-第8节-用户与组管理(一)
Linux 是多用户系统——服务器上一台机器几十个人用很正常。这一节从「给新员工小王开账号」讲起。
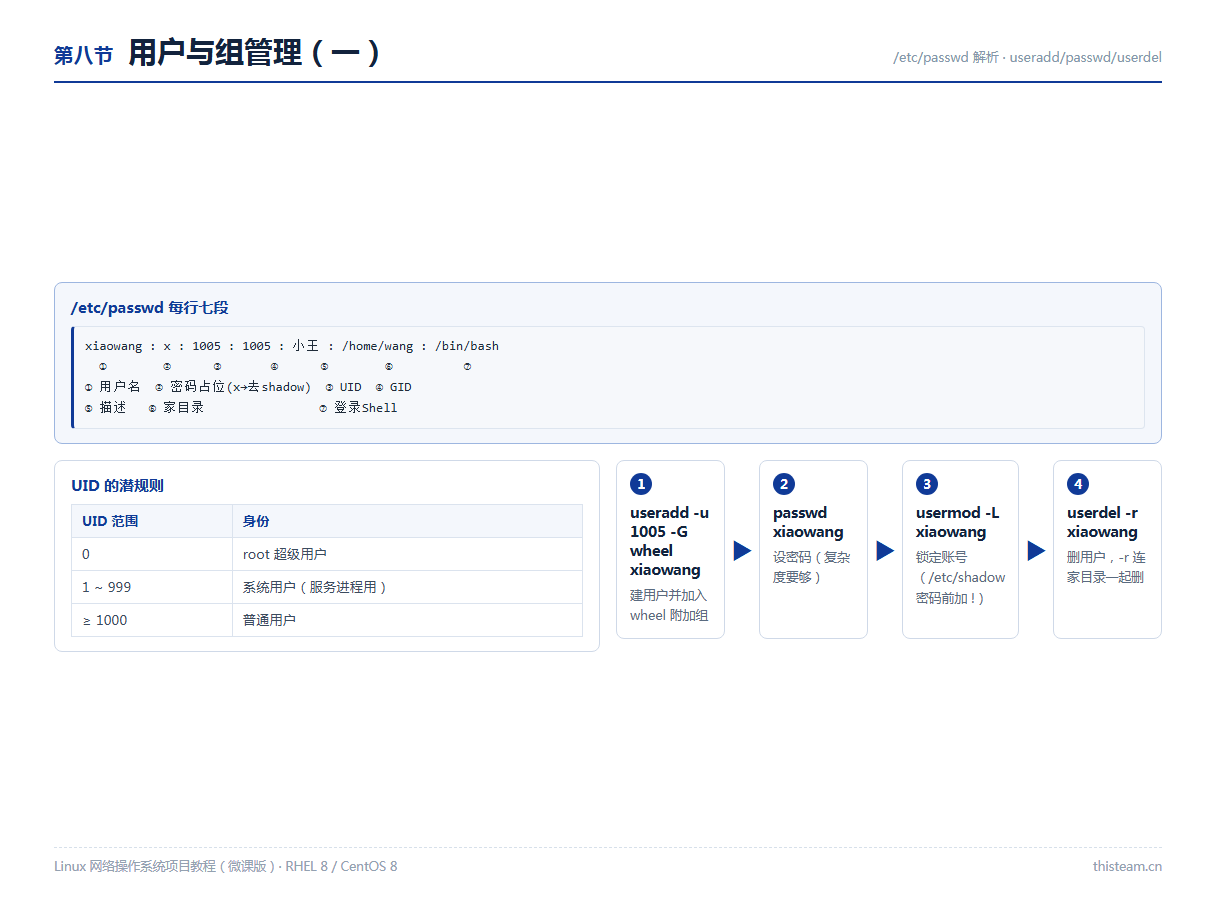
一、账号的户口本:/etc/passwd
xiaowang : x : 1005 : 1005 : 小王 : /home/wang : /bin/bash
   ①        ②      ③      ④     ⑤        ⑥           ⑦
① 用户名   ② 密码占位(x 表示真密码在 shadow 里)
③ UID     ④ GID(主组)  ⑤ 描述(-c 备注)
⑥ 家目录   ⑦ 登录 Shell
真正的密码(哈希后)在 /etc/shadow 里,只有 root 能读,还带有效期字段。
| UID 范围 | 身份 |
|---|---|
| 0 | root 超级用户 |
| 1 ~ 999 | 系统用户(服务进程专用,不能登录) |
| >= 1000 | 普通用户 |
二、用户管理四板斧
useradd -u 1005 -G wheel -c "小王" xiaowang
# -u 指定UID  -G 附加组(wheel有sudo权)  -c 描述

passwd xiaowang        # 设密码(太简单会被拒绝)
usermod -L xiaowang    # 锁定账号(shadow 里密码前加 !)
userdel -r xiaowang    # 删除用户,-r 连家目录一起删
三、常见坑
- userdel 不加 -r:用户没了、家目录还在,下次建同名用户会报家目录已存在;
- passwd 用户名是管理员改别人的密码,直接敲 passwd 改的是自己;
- 锁定与解锁成对用:usermod -L / -U。
做完练习:创建用户 test01 并设密码 → cat /etc/passwd | grep test01 确认七段 → userdel -r 删干净。UID 的三段划分是本节必考点。