


云计算-OpenStack+LDAP集成-第九节-配置用户访问与整体联调
到这里,文件共享(第八节)、监控大屏(第七节)、云平台(第五节)都已接上 LDAP。本节是验收环节:在 Windows 客户端上把三条访问路径逐个走一遍,证明“一套账号通吃”;最后补上日常维护的备份动作。
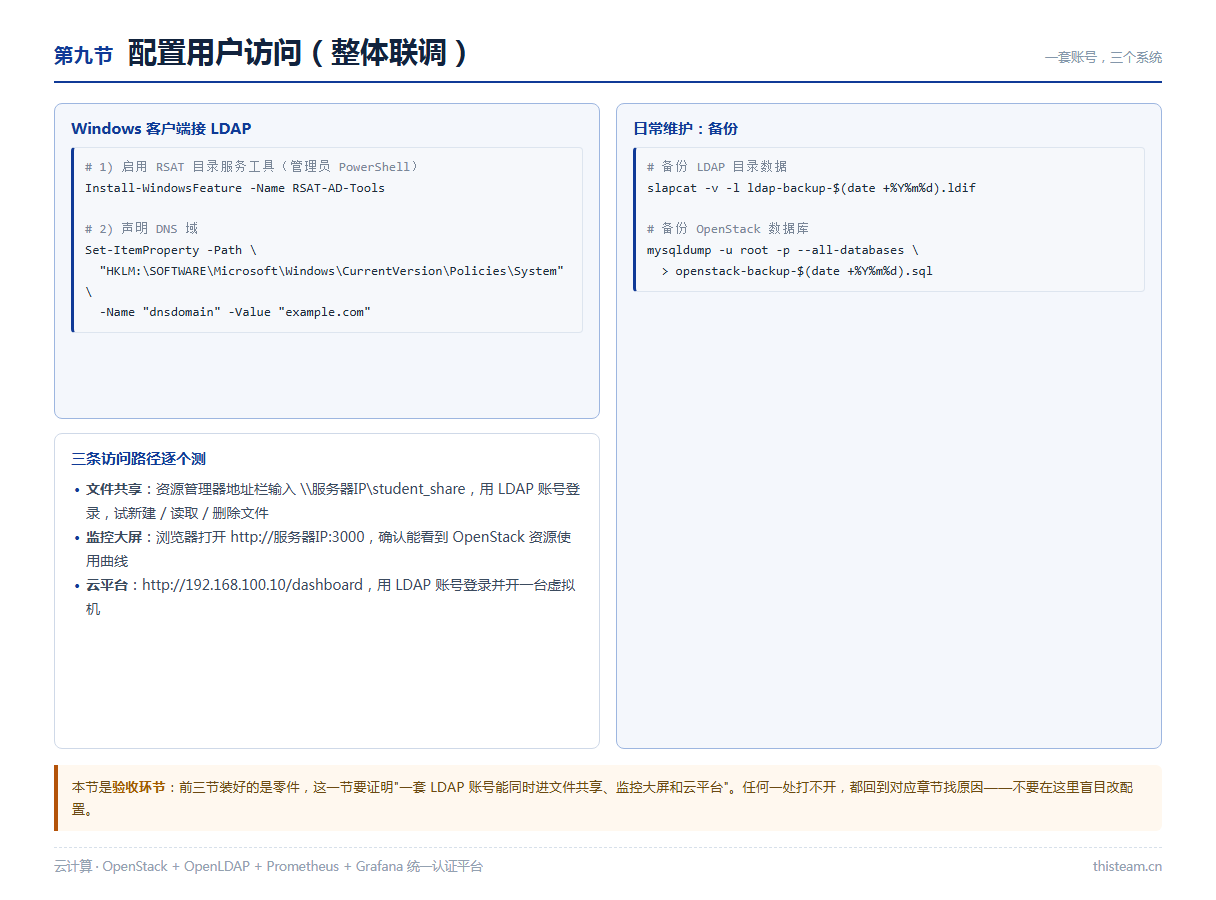
一、配置 Windows 客户端支持 LDAP
Windows 10 默认不带 LDAP 管理工具,先用管理员 PowerShell 装上 RSAT 目录服务工具,再声明域名:
# 管理员 PowerShell
Install-WindowsFeature -Name RSAT-AD-Tools

# 声明 DNS 域(按实际域名调整)
Set-ItemProperty -Path \
  "HKLM:\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System" \
  -Name "dnsdomain" -Value "example.com"
二、三条访问路径逐个测
- ① 文件共享:打开「文件资源管理器」,地址栏输入 \\服务器IP\student_share,用 LDAP 用户名和密码登录,分别试新建、读取、删除文件,验证权限符合第八节的设定;
- ② 监控大屏:浏览器打开 http://服务器IP:3000,确认能看到 OpenStack 资源使用曲线、面板有数据不是空白;
- ③ 云平台:打开 http://192.168.100.10/dashboard,用 LDAP 账号登录,能进项目并启动一台虚拟机。
任何一处打不开,都回到对应章节找原因:不要在这里盲目改配置——联调阶段改错一处,前面的验收就全作废了。
三、验收清单
| 检查项“, ”通过标准“, ”不通过先查哪节 | |
|---|---|
| 共享可登录 | LDAP 账号能进共享目录“, ”第八节 smbpasswd -w |
| 共享可读写“, ”能新建并保存文件“, ”第八节目录属组与 mask | |
| Grafana 有数据“, ”面板出现曲线“, ”第六节 Targets 是否 UP | |
| Dashboard 可登录 | LDAP 账号能进项目“, ”第五节域配置文件 |
| 能开虚拟机“, ”成功创建一台实例“, ”第一、二节基础环境 |
四、日常维护:备份
账号体系是整个平台的地基,坏了最伤。两个备份动作建议做成 cron:
# 备份 LDAP 目录数据(导出为 LDIF)
slapcat -v -l ldap-backup-$(date +%Y%m%d).ldif

# 备份 OpenStack 数据库
mysqldump -u root -p --all-databases > openstack-backup-$(date +%Y%m%d).sql
五、本节小结
一句话记住:联调不是重新配置,而是逐条验证。三条路径(共享 / 大屏 / 云平台)都能用同一个 LDAP 账号进出,整套“统一认证”才算真正落地。最后一节,把 Grafana 自己的登录也交给 LDAP。